BYOK là gì? API key, OAuth và quyền sử dụng dịch vụ
Bạn cài một tiện ích mở rộng vào VS Code để nhờ AI viết code. Cài xong, tiện ích vẫn chưa dùng được ngay. Nó yêu cầu bạn đăng nhập tài khoản ChatGPT hoặc Claude, hoặc nhập một API key do nhà cung cấp AI cấp.
Bước này tồn tại vì tiện ích trong VS Code và dịch vụ AI là hai sản phẩm khác nhau. Tiện ích lo phần giao diện và các nút bấm trong trình soạn thảo. Dịch vụ AI xử lý câu hỏi, đồng thời cần biết yêu cầu đang dùng tài khoản nào và được phép dùng tới đâu.
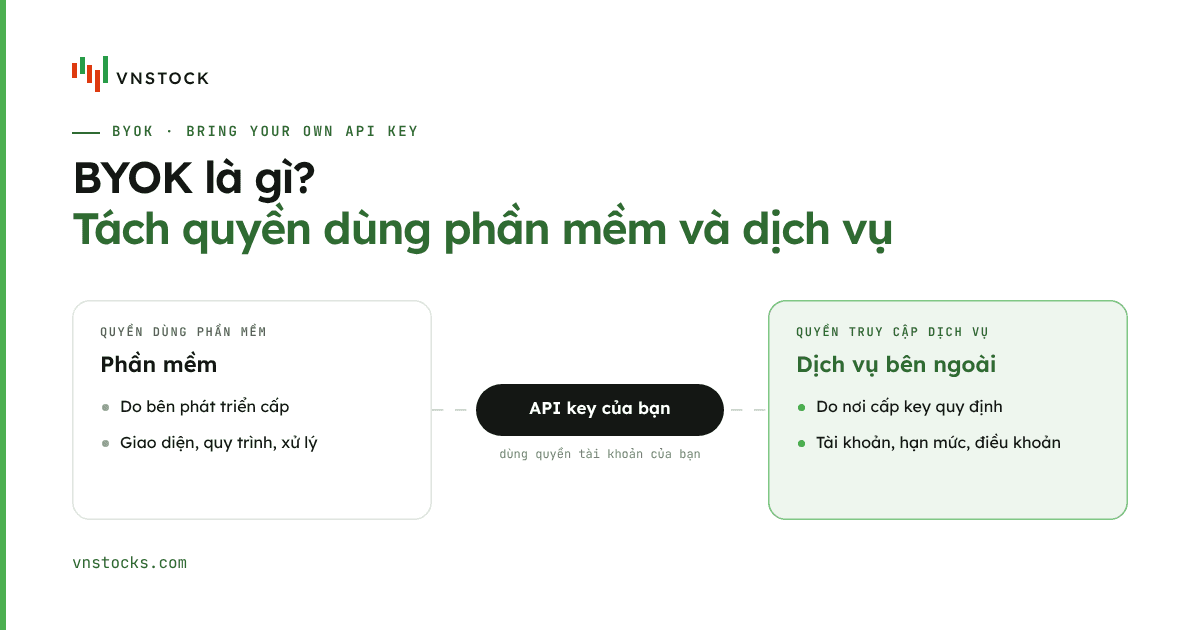
Nếu bạn tự tạo API key rồi nhập khóa đó vào tiện ích, bạn đang dùng mô hình BYOK — Bring Your Own API Key (hoặc Bring Your Own Key). Nói đơn giản: dùng khóa truy cập của chính mình trong một phần mềm khác.
Ý tưởng này không chỉ xuất hiện trong công cụ AI. Nó còn phù hợp với phần mềm kết nối nhiều dịch vụ tài chính, kho lưu trữ, nền tảng gửi thư hay hệ thống thanh toán. Phần mềm làm một việc; quyền truy cập dịch vụ bên ngoài lại thuộc về tài khoản của người dùng.
Đó cũng là bối cảnh để hiểu định hướng BYOK đang được chuẩn bị cho vnstock thế hệ 6.
Tóm tắt trong một phút
- BYOK (Bring Your Own API Key) là mô hình người dùng tự tạo khóa API tại dịch vụ bên ngoài rồi cấu hình vào phần mềm đang sử dụng, thay vì dùng chung một tài khoản trung tâm.
- Tách hai lớp quyền: quyền sử dụng phần mềm do bên phát triển phần mềm cấp; quyền truy cập dịch vụ, hạn mức và điều kiện sử dụng nội dung do bên cấp API key quy định.
- BYOK và OAuth cùng giúp phần mềm hoạt động dưới quyền tài khoản của từng người dùng: BYOK dùng khóa API nhập trực tiếp (phù hợp với script Python, Jupyter Notebook, CLI), còn OAuth dùng luồng đăng nhập và cấp token có phạm vi giới hạn.
- Đường đi của key: tùy cách thiết kế, phần mềm có thể gửi yêu cầu thẳng từ máy của bạn tới nguồn hoặc đi qua máy chủ trung gian — cần kiểm tra kỹ trước khi nhập khóa.
- Trong
vnstockthế hệ 6: API key Vnstock phục vụ tài khoản và quyền dùng phần mềm Vnstock, tách biệt với key do nguồn bên ngoài cấp cho người dùng khi kết nối Open API.
BYOK (Bring Your Own API Key) là gì?
API là cách để hai phần mềm trao đổi với nhau theo một cấu trúc đã thống nhất. Có thể hiểu nó như một cổng dành cho chương trình: chương trình gửi yêu cầu vào, dịch vụ kiểm tra yêu cầu rồi trả kết quả về.
Nhiều cổng API không mở cho mọi người gọi tùy ý. Dịch vụ cần nhận ra ai đang gửi yêu cầu. Một cách phổ biến là cấp API key — một chuỗi ký tự bí mật gắn với tài khoản hoặc dự án của người dùng.
Khi phần mềm hỗ trợ BYOK, nó không dùng một API key chung cho tất cả mọi người. Thay vào đó:
- Bạn đăng ký tài khoản trực tiếp với dịch vụ muốn kết nối.
- Dịch vụ đó cấp API key cho tài khoản của bạn.
- Bạn cấu hình key vào phần mềm đang sử dụng.
- Phần mềm dùng key để gửi yêu cầu dưới quyền tài khoản của bạn.
Ví dụ, một ứng dụng viết code có thể hỗ trợ nhiều mô hình AI. Ứng dụng làm phần giao diện và quản lý quy trình. Bạn tự chọn nhà cung cấp mô hình, tạo key và chịu hạn mức phát sinh tại tài khoản của mình.
Điểm quan trọng nhất của BYOK không nằm ở chuỗi key. Nó nằm ở cách tách hai quyền khác nhau:
- Quyền dùng phần mềm: do bên phát triển phần mềm quy định.
- Quyền dùng dịch vụ được kết nối: do nơi cấp tài khoản và API key quy định.
Bạn có thể có quyền dùng phần mềm nhưng chưa có API key của dịch vụ bên ngoài. Ngược lại, bạn có API key nhưng phần mềm chưa chắc hỗ trợ cách kết nối tương ứng.
Một lưu ý nhỏ khi tìm kiếm: trong tài liệu bảo mật đám mây, BYOK đôi khi còn có nghĩa là Bring Your Own Encryption Key, tức tự quản lý khóa dùng để mã hóa dữ liệu lưu trữ. Microsoft Azure dùng BYOK theo nghĩa này. Bài viết này chỉ nói về Bring Your Own API Key.
BYOK và OAuth: hai cách trao quyền khác nhau
Không phải phần mềm nào cũng bắt bạn sao chép một API key.
Bạn có thể đã gặp cách khác quen thuộc hơn: bấm Sign in hoặc Connect, trình duyệt mở trang đăng nhập chính thức, sau đó hỏi bạn có đồng ý cho ứng dụng truy cập hay không. Đây là trải nghiệm thường thấy khi cài tiện ích cho VS Code hoặc kết nối thêm công cụ bên trong ChatGPT và Claude.
Cơ chế đó thường dùng OAuth. OAuth là cách để một ứng dụng xin quyền sử dụng một phần tài khoản khác mà không cần biết mật khẩu của bạn.
Quy trình diễn ra như sau:
- Phần mềm đưa bạn tới trang đăng nhập của dịch vụ.
- Bạn đăng nhập ngay trên trang chính thức và xem phần mềm đang xin quyền gì.
- Bạn bấm đồng ý hoặc từ chối.
- Nếu đồng ý, phần mềm nhận một token — mã truy cập có phạm vi giới hạn, thường có thời hạn.
Token không phải mật khẩu. Nó giống một giấy phép tạm thời hơn: chỉ dùng được cho những việc bạn đã chấp thuận và có thể bị thu hồi.
Sign in with ChatGPT là một ví dụ về luồng đăng nhập như vậy. Tài liệu Claude Code cũng mô tả cách người dùng xác thực bằng tài khoản phù hợp thay vì tự chép mật khẩu vào công cụ.
Khác biệt đối với người dùng có thể tóm gọn như sau:
| BYOK | OAuth | |
|---|---|---|
| Bạn làm gì? | Tự tạo rồi nhập API key | Bấm đăng nhập và chấp thuận quyền |
| Phần mềm nhận gì? | API key của bạn | Một mã truy cập có giới hạn |
| Muốn ngắt kết nối? | Thu hồi hoặc thay API key | Gỡ quyền đã cấp cho ứng dụng |
| Thường gặp ở đâu? | Đoạn mã tự động, Jupyter Notebook, công cụ cho lập trình viên | Ứng dụng có giao diện đăng nhập |
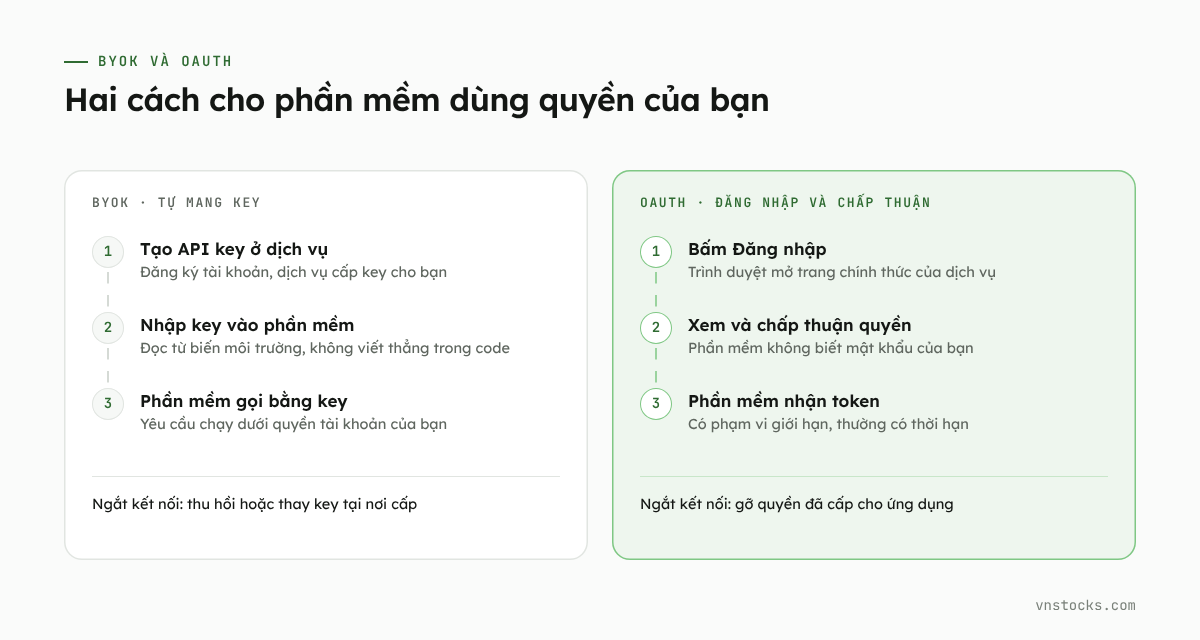 Hai cách cho phần mềm sử dụng quyền của tài khoản người dùng
OAuth không phải BYOK theo nghĩa hẹp vì người dùng không tự mang một API key sang. Nhưng hai cách cùng giải quyết một nhu cầu: phần mềm hoạt động bằng quyền của từng người dùng, thay vì chia sẻ một tài khoản chung cho tất cả.
Một phần mềm, nhưng có thể cần hai tài khoản
Đây là chỗ người mới dễ nhầm nhất.
Giả sử bạn dùng phần mềm A để kết nối dịch vụ B. Bạn có thể cần:
- một tài khoản tại A để dùng các tính năng của phần mềm;
- một tài khoản tại B để được B cấp API key và quyền truy cập.
Hai tài khoản giải quyết hai việc khác nhau. Trả phí cho A không có nghĩa B tự động cấp API key. Có tài khoản tại B cũng không có nghĩa mọi tính năng của A đều được mở.
Khi chương trình báo lỗi, việc phân biệt này giúp bạn tìm đúng nguyên nhân:
- Phần mềm không đọc được key: kiểm tra phần cài đặt của phần mềm.
- Key hết hạn hoặc bị thu hồi: xử lý tại nơi đã cấp key.
- Tài khoản chạm hạn mức: xem chính sách sử dụng của dịch vụ bên ngoài.
- Dịch vụ thay đổi cách trả kết quả: phần kết nối trong phần mềm có thể cần cập nhật.
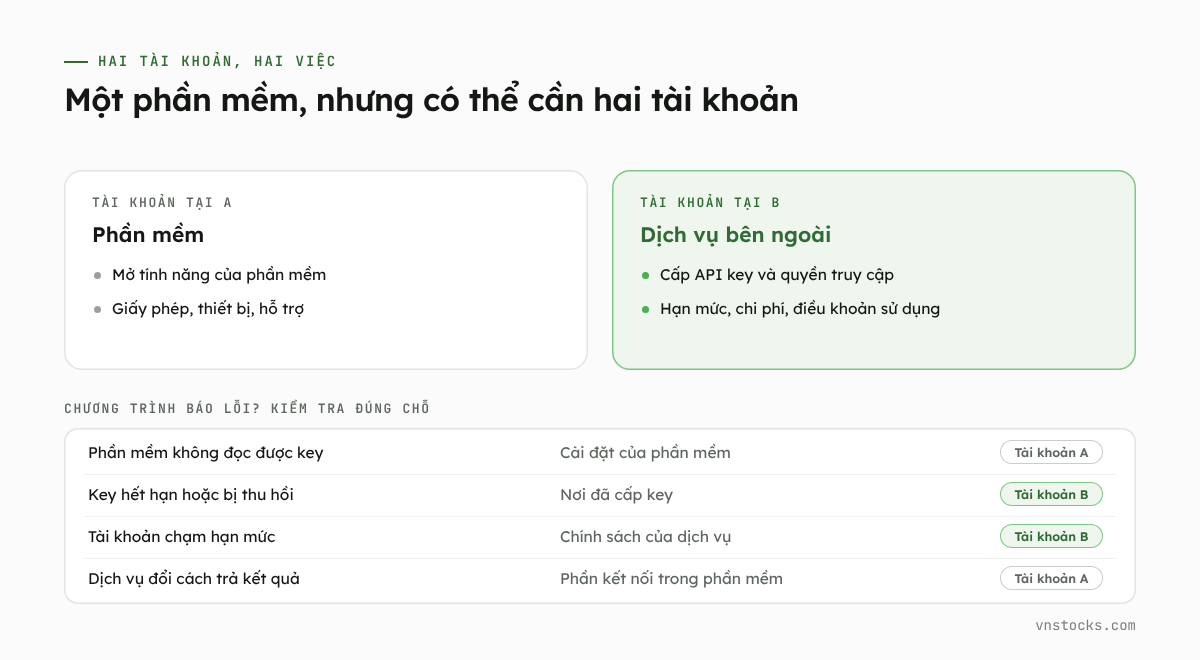 Phân biệt hai tài khoản và nơi kiểm tra khi chương trình báo lỗi
Hạn mức ở đây là giới hạn số lần hoặc khối lượng mà tài khoản được phép sử dụng trong một khoảng thời gian. Bài Rate limit là gì? giải thích kỹ hơn về loại giới hạn này và cách xử lý khi chương trình gọi API quá nhanh.
BYOK vì thế không làm trách nhiệm biến mất. Nó chỉ giúp trách nhiệm nằm đúng chỗ: phần mềm chịu trách nhiệm cho phần mềm; dịch vụ cấp key chịu trách nhiệm cho tài khoản và hệ thống của họ; người dùng quản lý quyền truy cập của chính mình.
Có API key chưa có nghĩa là được làm mọi thứ
API key giúp dịch vụ nhận ra yêu cầu đang đến từ tài khoản nào. Nó không tự mở mọi chức năng và cũng không thay đổi điều khoản sử dụng.
Có bốn điều cần tách bạch:
Key và chức năng được phép dùng
Một key có thể chỉ được gọi một số chức năng nhất định. Có tài khoản chỉ được thử nghiệm, có tài khoản được dùng thêm chức năng sau khi hoàn tất xác minh. Phần mềm không thể mở thay những quyền mà nơi cấp key chưa cho phép.
Key và chi phí
BYOK không có nghĩa dịch vụ bên ngoài không thu phí. Mức sử dụng vẫn được ghi nhận theo tài khoản đã cấp key. Phí dùng phần mềm và chi phí phát sinh tại dịch vụ bên ngoài, nếu có, là hai khoản riêng.
Key và quyền sử dụng nội dung
Nhận được kết quả từ API không đồng nghĩa được tự do đăng lại, chia sẻ cho người khác hoặc xây một dịch vụ phân phối lại. API key xác nhận tài khoản đang gọi; quyền sử dụng kết quả vẫn theo điều khoản của nguồn và quy định áp dụng.
Tài khoản dùng ứng dụng và quyền dùng API
Một dịch vụ có thể tách gói dùng trên website với tài khoản dành cho lập trình viên. Đăng nhập được vào ứng dụng không đảm bảo bạn đã có quyền gọi API. Không nên lấy thông tin đăng nhập đang được trình duyệt lưu để dùng thay API key khi tài liệu chính thức không hướng dẫn như vậy.
Đường đi và nơi lưu API key
Chữ “your own key” dễ tạo cảm giác rằng key chắc chắn chỉ nằm trên máy của bạn. Thực tế, BYOK chưa nói lên điều đó.
Có hai cách triển khai thường gặp.
Cách thứ nhất: phần mềm gọi thẳng từ máy của bạn tới dịch vụ. Key được đọc từ phần cài đặt trên máy, yêu cầu được gửi đi và kết quả quay về môi trường đang chạy. Bên phát triển phần mềm không cần giữ key trên hệ thống của họ.
Cách thứ hai: yêu cầu đi qua máy chủ của phần mềm. Máy chủ là máy tính vận hành phía sau một ứng dụng trực tuyến. Trong cách này, phần mềm có thể nhận key rồi dùng hạ tầng của mình để chuyển tiếp yêu cầu. Việc đồng bộ trên nhiều thiết bị có thể thuận tiện hơn, nhưng người dùng cần biết key được lưu bao lâu và ai có thể truy cập.
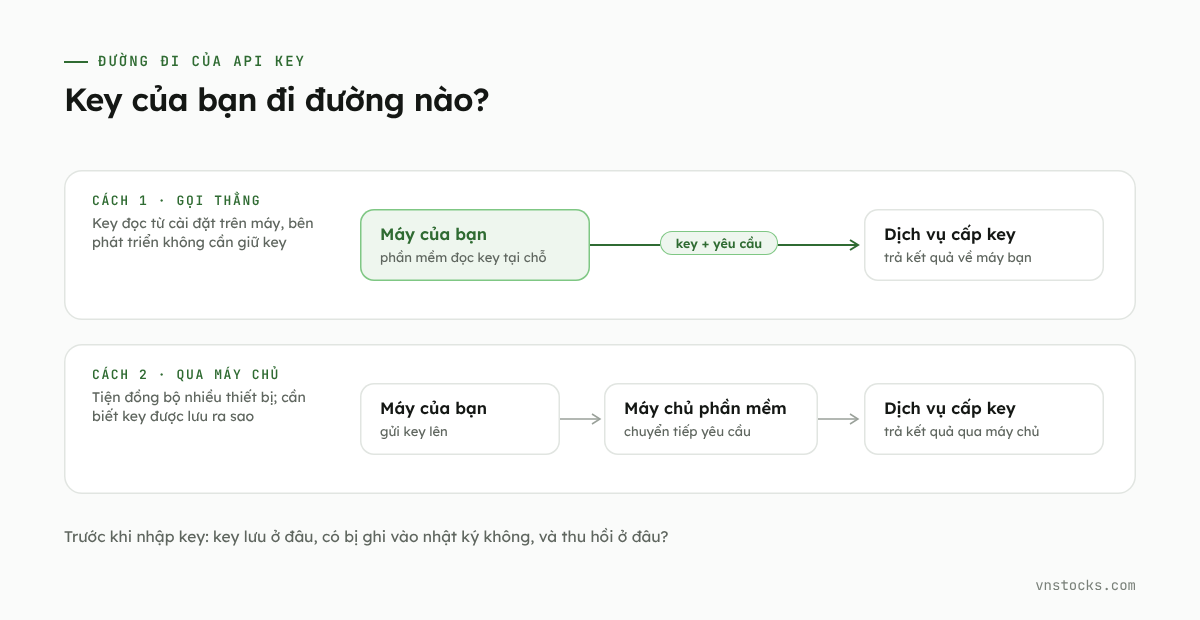 Đường đi của API key trong hai cách triển khai BYOK
Tài liệu BYOK của Warp cho thấy vì sao phải đọc kỹ cách triển khai: Warp cho biết yêu cầu và key cá nhân có thể đi qua máy chủ của họ, dù key không được giữ lại. BYOK trong trường hợp này không đồng nghĩa với việc mọi thứ chỉ diễn ra trên máy người dùng.
Trước khi nhập key vào một phần mềm, hãy kiểm tra năm câu:
- Key được lưu trên máy hay gửi lên máy chủ?
- Yêu cầu đi thẳng tới dịch vụ hay qua một hệ thống trung gian?
- Nhật ký hệ thống có thể ghi lại key không?
- Bạn có thể thu hồi key ở đâu?
- Nếu key bị lộ, bạn thay key cũ bằng key mới như thế nào?
Hướng dẫn API key của OpenAI khuyến nghị không đặt key trong mã nguồn, ứng dụng phía trình duyệt, ứng dụng di động hoặc nhật ký hệ thống. Với người đang vibe coding, nguyên tắc thực tế nhất là: không dán key thật vào câu lệnh gửi cho AI và không viết key thẳng trong code.
Bạn có thể yêu cầu AI viết mã theo cách sau:
Đọc API key từ biến môi trường
THIRD_PARTY_API_KEY. Không in key ra màn hình hoặc ghi vào nhật ký. Nếu chưa có key, hướng dẫn người dùng cấu hình thay vì đặt một key mẫu trong mã.
Biến môi trường là nơi hệ điều hành hoặc môi trường chạy giữ một giá trị cấu hình bên ngoài mã nguồn. Bài tiếp theo trong chuỗi sẽ giải thích kỹ cách dùng biến môi trường, tệp .env và những lựa chọn an toàn hơn khi chương trình chạy lâu dài.
Định hướng BYOK trong Vnstock thế hệ 6
Vnstock là hệ sinh thái tự động hoá cá nhân trong nghiên cứu đầu tư. Trong đó, thư viện vnstock giúp người dùng tự kết nối những nguồn được hỗ trợ và đưa kết quả về cấu trúc thuận tiện hơn cho Python.
Định hướng BYOK của Vnstock thế hệ 6 tách rõ hai phần:
- Vnstock phát triển và cấp quyền sử dụng phần mềm Vnstock.
- Nguồn bên ngoài cấp tài khoản, khóa truy cập và hạn mức cho người dùng.
Khi một nguồn yêu cầu key riêng, người dùng sử dụng key gắn với tài khoản của mình. vnstock đảm nhận phần kết nối được hỗ trợ và chuyển kết quả về cách dùng nhất quán hơn. Thư viện không cấp thay quyền của nguồn và API key cũng không làm thay đổi điều kiện sử dụng nội dung.
Luồng cơ bản có thể hình dung như sau:
Mã Python hoặc Jupyter Notebook của bạn
          ↓
    Thư viện vnstock
          ↓
 Key do nguồn cấp cho bạn
          ↓
   API của nguồn được hỗ trợ
Không phải mọi chức năng đều cần BYOK. Những phép tính chỉ xử lý bảng dữ liệu đầu vào không cần key của nguồn. BYOK chỉ xuất hiện ở nơi chương trình phải kết nối một dịch vụ yêu cầu nhận diện tài khoản người dùng.
Cũng cần phân biệt API key Vnstock với key của nguồn bên ngoài:
- API key Vnstock phục vụ tài khoản, giấy phép và các chức năng Vnstock tương ứng.
- Key của nguồn xác định quyền của người dùng tại nguồn đó.
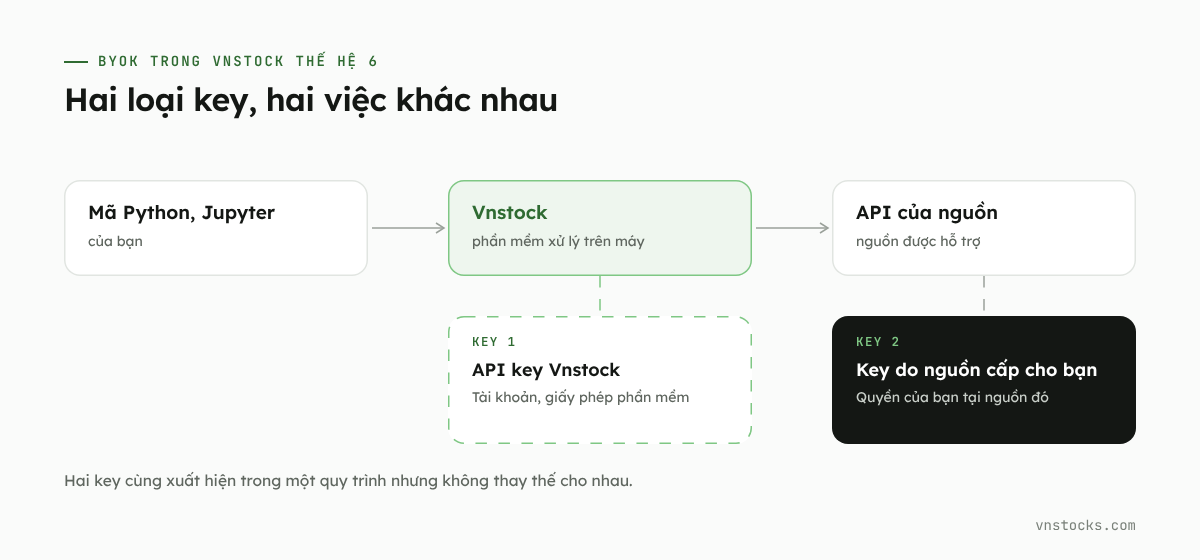 Hai loại key trong định hướng BYOK của Vnstock thế hệ 6
Hai key có thể cùng xuất hiện trong một quy trình nhưng không thay thế cho nhau. Việc đặt tên rõ ràng và báo đúng loại lỗi sẽ giúp người mới biết cần kiểm tra tài khoản nào khi chương trình dừng.
Cách làm này còn giúp Vnstock giữ vai trò của một công cụ độc lập. Người dùng có thể tái sử dụng cùng một quy trình phân tích, trong khi phần kết nối được tổ chức theo một giao diện chung. Khi cần đổi hoặc đối chiếu nguồn, phần code phía trên không phải viết lại từ đầu, dù khác biệt về trường dữ liệu và cách tính vẫn cần được xử lý cẩn thận theo quy ước dữ liệu (data contract).
Đây là điểm nối trực tiếp với bài Open API chứng khoán là gì? và các loại dữ liệu trong Open API chứng khoán: Open API tạo ra đường kết nối cho phần mềm; BYOK xác định chương trình sử dụng đường kết nối đó bằng quyền của tài khoản nào.
Chi tiết về nguồn được hỗ trợ, loại key và cách cấu hình cần theo tài liệu của phiên bản chính thức khi vnstock thế hệ 6 phát hành. Bài viết này giải thích nguyên tắc, không thay thế hướng dẫn cài đặt của từng phiên bản. Bức tranh chung về những thay đổi của thế hệ 6, gồm sơ đồ hoạt động và phần nào thuộc bản Cộng đồng, có ở trang Vnstock thế hệ 6.
Đọc tiếp: giữ API key thế nào cho an toàn?
Sau khi hiểu BYOK, câu hỏi tiếp theo không còn là “lấy key ở đâu” mà là “để key ở đâu để chương trình dùng được nhưng người khác không nhìn thấy”.
Đọc tiếp: Lưu API key an toàn: keyring, .env và coding agent. Bài viết đi từ các tình huống thực tế trên máy cá nhân, Jupyter Notebook và máy chủ để giải thích khi nào nên dùng keyring, khi nào .env còn phù hợp và coding agent có thể nhìn thấy những gì.
Câu hỏi thường gặp
BYOK viết tắt của từ gì trong phần mềm và AI?
Trong ứng dụng AI, công cụ lập trình và phần mềm tích hợp, BYOK thường viết tắt của Bring Your Own API Key (hoặc Bring Your Own Key), nghĩa là tự mang khóa API gắn với tài khoản của bạn vào phần mềm đang dùng. Trong lĩnh vực bảo mật đám mây, BYOK đôi khi còn chỉ Bring Your Own Encryption Key (tự quản lý khóa mã hóa dữ liệu).
Dùng BYOK có tốn thêm phí ngoài phí phần mềm không?
Tùy chính sách của dịch vụ cấp key. Phí sử dụng phần mềm (nếu có) và chi phí hoặc hạn mức phát sinh tại dịch vụ bên ngoài được tính riêng theo từng tài khoản. Phần mềm hỗ trợ BYOK chỉ sử dụng khóa bạn cấu hình, không thu hộ và cũng không miễn trừ điều khoản của bên cấp key.
Khi nào nên dùng BYOK (API key) thay vì OAuth?
OAuth phù hợp khi bạn dùng ứng dụng có giao diện đăng nhập trực tiếp trên trình duyệt hoặc trình soạn thảo. BYOK bằng API key phù hợp hơn khi chạy script Python tự động, Jupyter Notebook, công cụ dòng lệnh (CLI) hoặc các quy trình không tiện mở trình duyệt để bấm xác nhận mỗi lần chạy.
Điều cần nhớ
BYOK không phức tạp nếu nhìn đúng ranh giới:
- Bạn dùng một phần mềm.
- Phần mềm cần kết nối một dịch vụ khác.
- Bạn mang API key do dịch vụ đó cấp cho tài khoản của mình.
OAuth tạo ra trải nghiệm tương tự bằng nút đăng nhập và màn hình chấp thuận, thay vì bắt người dùng tự sao chép key. Dù dùng cách nào, quyền dùng phần mềm và quyền truy cập dịch vụ bên ngoài vẫn là hai việc riêng.
Với vnstock thế hệ 6, BYOK giúp làm rõ ranh giới đó: Vnstock lo phần công cụ và kết nối được hỗ trợ; người dùng chủ động tài khoản và khóa truy cập của nguồn. Hiểu đúng từ đầu sẽ giúp việc cấu hình, xử lý lỗi và bảo vệ key bớt rối khi bắt đầu dùng thư viện.
Vnstock là hệ sinh thái tự động hoá cá nhân trong nghiên cứu đầu tư, chạy trên máy của bạn. Vnstock cấp quyền dùng phần mềm, không bán dữ liệu; dữ liệu có sẵn và chính xác tới đâu là do nguồn. Nội dung phục vụ nghiên cứu và tham khảo, không phải khuyến nghị đầu tư.
Tài liệu: vnstocks.com · GitHub: github.com/vnstock-hq