Lưu API key an toàn: keyring, .env và coding agent
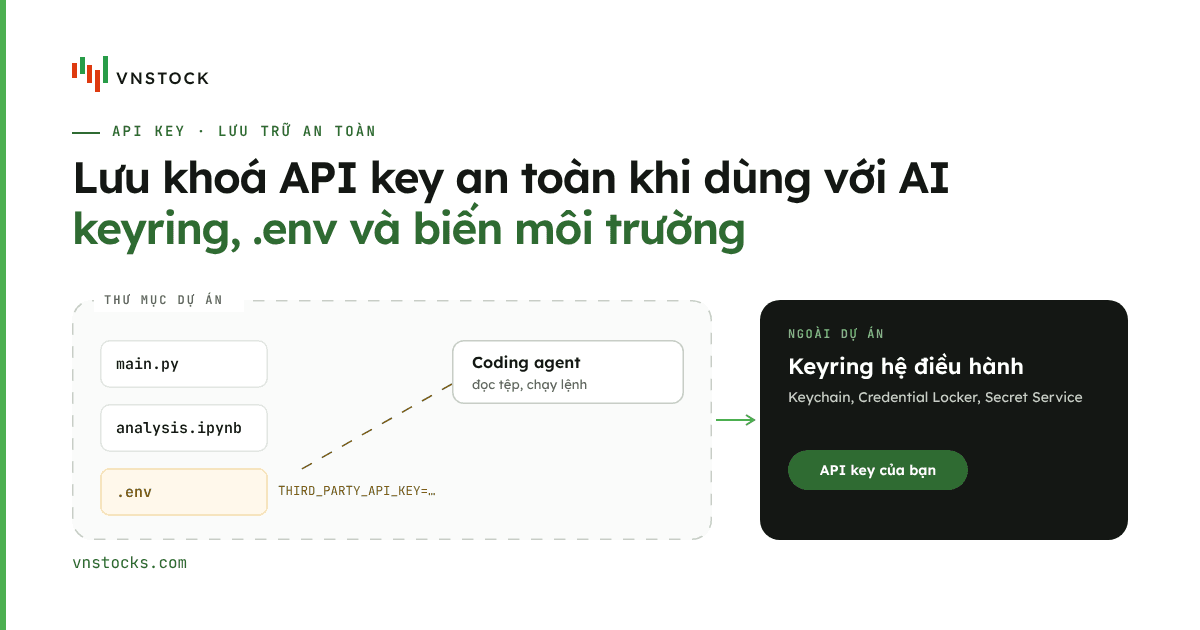
Bạn nhờ một coding agent sửa lỗi kết nối API. Agent mở tệp cấu hình, chạy thử chương trình rồi đọc thông báo trong terminal. Vài phút sau, lỗi được sửa.
Nhưng nếu API key đang nằm trong tệp .env, agent có thể đã đọc được key trong lúc làm việc. Không nhất thiết vì bạn dán key vào khung chat. Chỉ cần agent có quyền đọc thư mục dự án hoặc chạy lệnh dưới tài khoản của bạn, tệp chứa key đã nằm trong phạm vi nó có thể tiếp cận.
Đây là thay đổi quan trọng khi lập trình cùng AI. Trước đây, thêm .env vào .gitignore thường đủ để tránh một lỗi phổ biến: vô tình đưa key lên GitHub. Bây giờ, câu hỏi rộng hơn là:
Key có nằm ở nơi mà công cụ hỗ trợ lập trình không cần thiết phải nhìn thấy hay không?
Bài trước đã giải thích BYOK là gì: người dùng mang khóa của tài khoản mình tới một phần mềm khác. Bài này đi tiếp một bước thực tế hơn: lưu khóa ở đâu để chương trình dùng được mà giảm nguy cơ xuất hiện trong mã nguồn, lịch sử Git, nội dung gửi cho AI hoặc nhật ký chạy chương trình.
Tóm tắt trong một phút
.envvà.gitignorechưa phải ranh giới bảo mật với AI:.gitignorechỉ ngăn Git theo dõi tệp, không ngăn coding agent có quyền đọc workspace hoặc chạy lệnh terminal tiếp cận.env.- Ba nơi giữ API key phổ biến: tệp
.env(thuận tiện cho thử nghiệm ngắn), biến môi trường (phù hợp máy chủ và CI/CD) và keyring của hệ điều hành (khuyên dùng trên máy cá nhân). - Ưu điểm của keyring: tách khóa bí mật khỏi thư mục dự án, giao việc lưu giữ cho Keychain (macOS), Credential Locker (Windows) hoặc Secret Service/KWallet (Linux).
- Thứ tự tìm khóa trong
vnstockthế hệ 6: ưu tiên lưu lâu dài trongkeyring, nhưng khi chạy sẽ đọc theo thứ tựbiến môi trường→.env→keyringđể hỗ trợ máy chủ và ghi đè tạm thời. - Khi nghi ngờ lộ key: thu hồi khóa cũ tại nơi cấp trước tiên, tạo khóa mới với phạm vi vừa đủ, chuyển sang nơi lưu an toàn hơn rồi mới dọn lịch sử Git.
Ba nơi thường dùng để giữ API key
Trong một dự án Python, API key thường xuất hiện ở một trong ba nơi: tệp .env, biến môi trường hoặc keyring của hệ điều hành.
Tệp .env
.env là một tệp văn bản gồm những dòng theo dạng TÊN=GIÁ_TRỊ:
THIRD_PARTY_API_KEY="..."Chương trình đọc tệp này khi khởi động rồi lấy giá trị cần dùng. Cách làm dễ hiểu, dễ sao chép giữa các dự án và được nhiều thư viện hỗ trợ.
Điểm cần nhớ là .env vẫn chỉ là một tệp văn bản. Dấu chấm ở đầu tên không mã hóa nội dung. .gitignore chỉ bảo Git đừng theo dõi tệp; nó không ngăn phần mềm khác đang chạy trên máy đọc tệp đó.
Biến môi trường
Biến môi trường là giá trị được hệ điều hành đưa vào một chương trình khi chương trình bắt đầu chạy. Code chỉ gọi tên biến, chẳng hạn THIRD_PARTY_API_KEY, thay vì biết key được lưu ở tệp nào.
Cách này phù hợp với máy chủ, quy trình build và deploy tự động, hoặc môi trường mà nền tảng có sẵn nơi quản lý bí mật. Tuy vậy, biến môi trường không tự trở thành vô hình. Một tiến trình có quyền phù hợp vẫn có thể đọc biến của chính nó; chương trình cũng có thể vô tình in biến ra terminal hoặc nhật ký.
Keyring của hệ điều hành
Keyring là kho dành cho mật khẩu và khóa bí mật do hệ điều hành quản lý. Trên macOS, nơi này thường là Keychain; trên Windows là Credential Locker; trên nhiều bản Linux là Secret Service hoặc KWallet.
Thư viện Python keyring giúp chương trình làm việc với các kho này qua một cách gọi chung. Chương trình yêu cầu hệ điều hành lưu hoặc lấy một giá trị; key không cần nằm trong thư mục dự án.
| Cách lưu | Key có nằm trong dự án? | Phù hợp nhất với |
|---|---|---|
.env | Thường có | Dự án cá nhân đơn giản, môi trường được kiểm soát |
| Biến môi trường | Không nhất thiết | Máy chủ và quy trình tự động |
| Keyring | Không | Máy cá nhân có đăng nhập và kho khóa của hệ điều hành |
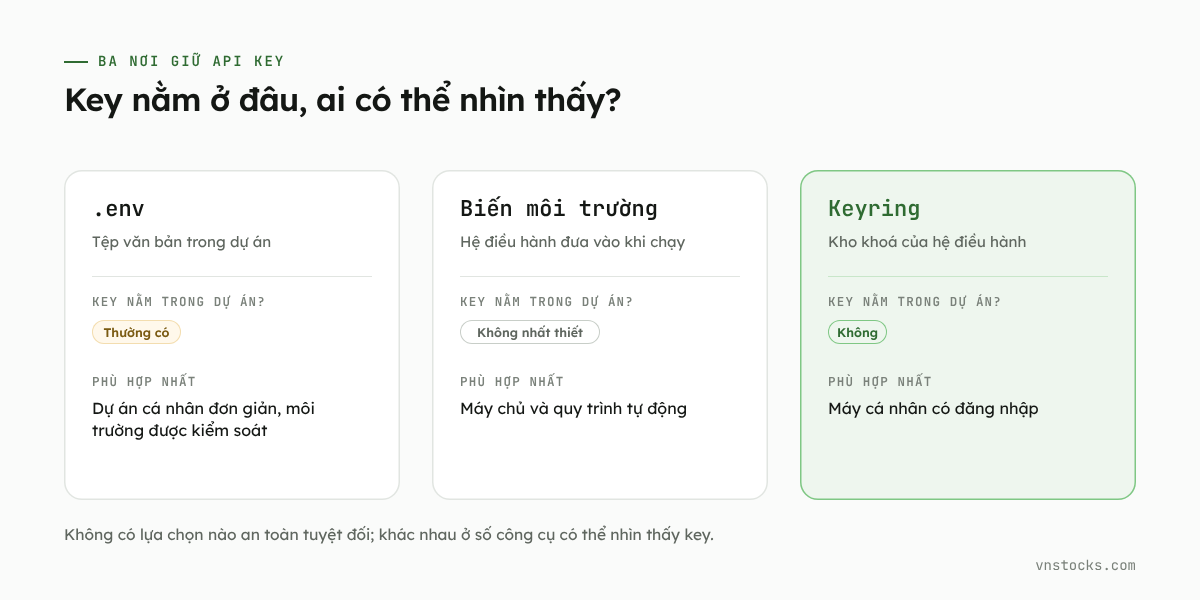 API key nằm ở đâu và công cụ nào có thể nhìn thấy
Không có lựa chọn nào an toàn tuyệt đối. Khác biệt nằm ở việc key bị đặt trong tầm nhìn của bao nhiêu công cụ và người dùng trên máy.
.env giải quyết được gì và chưa giải quyết được gì
.env vẫn hữu ích. Nó giúp tách key khỏi mã Python, nhờ đó bạn không phải viết như sau:
api_key = "key-thật-của-bạn"Khi .env được thêm vào .gitignore, Git thường không đưa tệp đó vào commit mới. Bạn có thể chia sẻ code mà không chia sẻ luôn key.
Nhưng hai lớp bảo vệ này thường bị hiểu quá mức:
- Tách khỏi code không có nghĩa tách khỏi thư mục dự án.
- Không được Git theo dõi không có nghĩa không thể bị đọc.
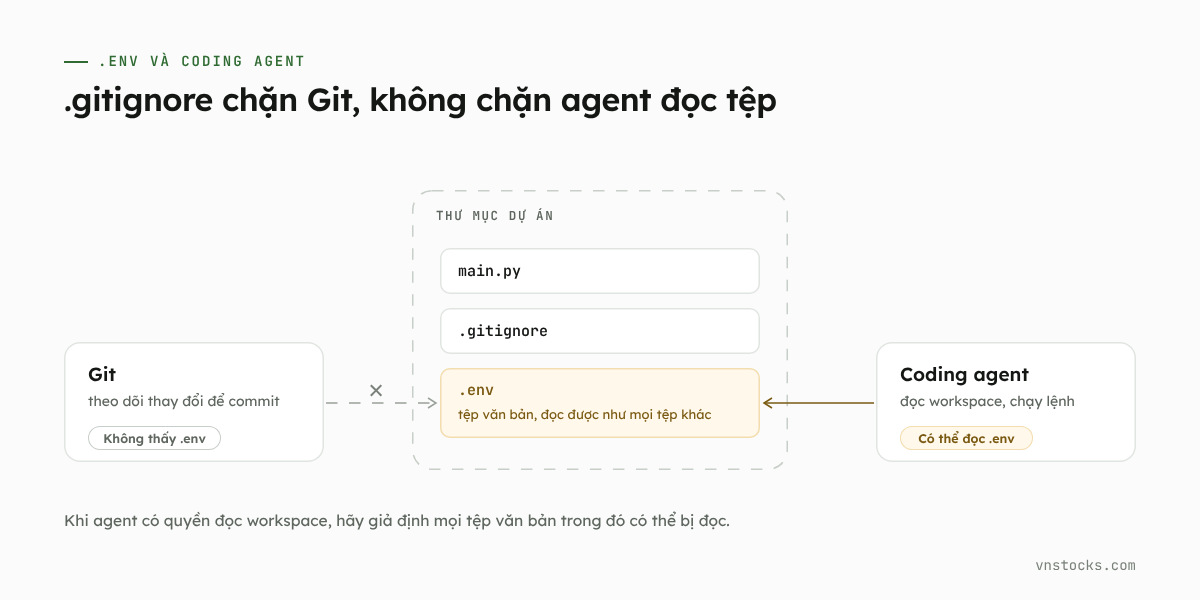 .gitignore chặn Git, không phải ranh giới quyền đọc của coding agent
Một coding agent có thể được phép tìm kiếm tệp, mở terminal, chạy kiểm thử và đọc kết quả. Nếu agent chạy trong chính workspace chứa .env, key có thể xuất hiện khi nó mở tệp, chạy lệnh liệt kê môi trường hoặc gặp một chương trình in cấu hình ra màn hình.
Tài liệu bảo mật khi dùng AI trong VS Code nói rõ nội dung tệp, terminal và thông tin chẩn đoán có thể được đưa vào ngữ cảnh gửi tới mô hình. VS Code vì vậy có cơ chế bảo vệ tệp nhạy cảm và giới hạn quyền của agent. Điều này cũng cho thấy .env không nên được xem là ranh giới bảo mật chỉ vì nó đã nằm trong .gitignore.
Nói chính xác hơn: AI không tự động đọc mọi .env trên máy. Khả năng đọc phụ thuộc vào công cụ, chế độ chạy và quyền bạn đã cấp. Nhưng khi agent có quyền đọc workspace hoặc thực thi lệnh, bạn nên giả định rằng mọi tệp văn bản trong phạm vi đó có thể được đọc.
Nếu vẫn dùng .env trên macOS hoặc Linux, ít nhất nên:
- Đưa
.envvào.gitignoretrước khi tạo commit. - Giới hạn quyền đọc bằng
chmod 600 .env, nghĩa là chỉ tài khoản chủ tệp được đọc và sửa. - Không mở nội dung
.envtrong khung chat hoặc đưa nó vào tập tệp làm ngữ cảnh cho AI. - Không dùng key thật trong notebook, ảnh chụp màn hình hay ví dụ hỗ trợ kỹ thuật.
- Không in toàn bộ biến môi trường để tìm một lỗi không liên quan.
Các bước này giảm rủi ro, nhưng key vẫn là văn bản có thể đọc được bởi tiến trình đang chạy dưới cùng tài khoản người dùng.
Vì sao keyring phù hợp hơn trên máy cá nhân
Khi key nằm trong keyring, nó không xuất hiện cạnh main.py, notebook hay tệp cấu hình của dự án. Một thao tác tìm kiếm toàn bộ workspace không tự lôi key ra. Sao chép dự án sang thư mục khác hoặc gửi tệp nén cho người khác cũng không mang key đi theo.
Đây là lợi ích lớn nhất của keyring trong môi trường vibe coding: giảm khả năng key vô tình trở thành một phần của ngữ cảnh làm việc.
Hệ điều hành còn có thể áp dụng cơ chế riêng để bảo vệ và kiểm soát truy cập. Apple cho phép người dùng chọn từ chối, cho phép một lần hoặc luôn cho phép ứng dụng lấy một mục trong Keychain. Windows cung cấp Credential Locker gắn với người dùng hiện tại. Python keyring đứng giữa ứng dụng và các kho của hệ điều hành; bản thân thư viện không phải một thuật toán mã hóa mới.
Keyring cũng có giới hạn. Nếu bạn đã cho một chương trình Python quyền lấy key, một đoạn mã khác chạy bằng cùng trình Python và cùng tài khoản có thể có khả năng yêu cầu key đó. Tài liệu Python keyring lưu ý riêng rằng trên macOS, các script dùng cùng trình Python có thể truy cập mục đã tạo mà không phải lúc nào hệ điều hành cũng hỏi lại.
Vì vậy, keyring bảo vệ tốt trước những lỗi như commit nhầm, gửi nhầm tệp, để agent đọc tràn lan trong workspace hoặc in cấu hình ra chat. Nó không bảo vệ tuyệt đối khi máy đã bị chiếm quyền, khi bạn chạy mã không đáng tin hoặc khi agent được phép thực thi mọi lệnh dưới chính tài khoản của mình.
Cách Vnstock sử dụng keyring, .env và biến môi trường
Trong hướng triển khai hiện tại của Vnstock thế hệ 6 khi kết nối Open API chứng khoán, keyring là lựa chọn được khuyên dùng để lưu khóa lâu dài trên máy cá nhân. Người dùng nhập key qua lệnh terminal có chế độ gõ ẩn:
vnstock-oapi keys set <nguồn>Key được lưu dưới dịch vụ vnstock-oapi trong keyring của hệ điều hành. Khi không còn sử dụng, người dùng có thể xóa:
vnstock-oapi keys delete <nguồn>Thư viện không yêu cầu truyền key trực tiếp vào từng hàm. Cách này tránh để key xuất hiện trong lịch sử notebook, phần gợi ý tham số hoặc đoạn code được sao chép cho người khác.
Có hai loại “ưu tiên” cần phân biệt:
- Nơi được khuyên dùng để lưu lâu dài: keyring trên máy cá nhân.
- Thứ tự Vnstock tìm key khi chạy: biến môi trường, sau đó
.envở thư mục hiện tại, rồi mới tới keyring.
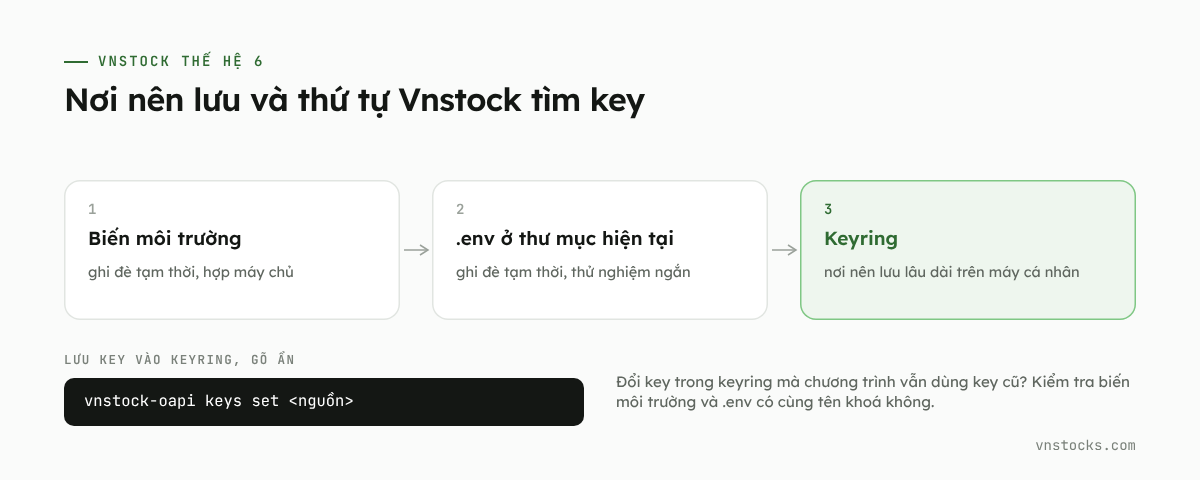 Nơi nên lưu và thứ tự Vnstock tìm API key
Thứ tự tìm kiếm cho phép một biến môi trường hoặc .env tạm thời ghi đè key đã lưu trong keyring. Nó cũng giúp thư viện chạy trên máy chủ không có giao diện và không có kho khóa của người dùng.
Tuy nhiên, việc ghi đè có thể gây nhầm. Nếu bạn đã đổi key trong keyring nhưng chương trình vẫn dùng key cũ, hãy kiểm tra xem biến môi trường hoặc .env có đang chứa cùng tên khóa hay không. Công cụ trạng thái chỉ nên cho biết key đến từ env, .env hay keyring, không in giá trị thật.
Phiên đăng nhập và mã truy cập tạm thời cũng ưu tiên lưu trong keyring. Khi máy không hỗ trợ keyring, thư viện có thể dùng tệp riêng trong thư mục trạng thái của người dùng với quyền truy cập hạn chế. Đây là phương án dự phòng, không phải lý do để đưa khóa trở lại thư mục dự án.
Chi tiết câu lệnh, tên biến và nguồn được hỗ trợ cần theo tài liệu Vnstock của phiên bản phát hành chính thức.
Keyring không thay thế việc kiểm soát coding agent
Chuyển key khỏi .env sang keyring là một bước tốt, nhưng không nên dừng ở đó.
Một coding agent có thể có ba mức khả năng khác nhau:
- Chỉ đọc những tệp bạn chủ động đính kèm.
- Được đọc toàn bộ workspace nhưng phải xin phép trước khi chạy lệnh.
- Được đọc tệp, chạy terminal và truy cập mạng gần giống người dùng đang đăng nhập.
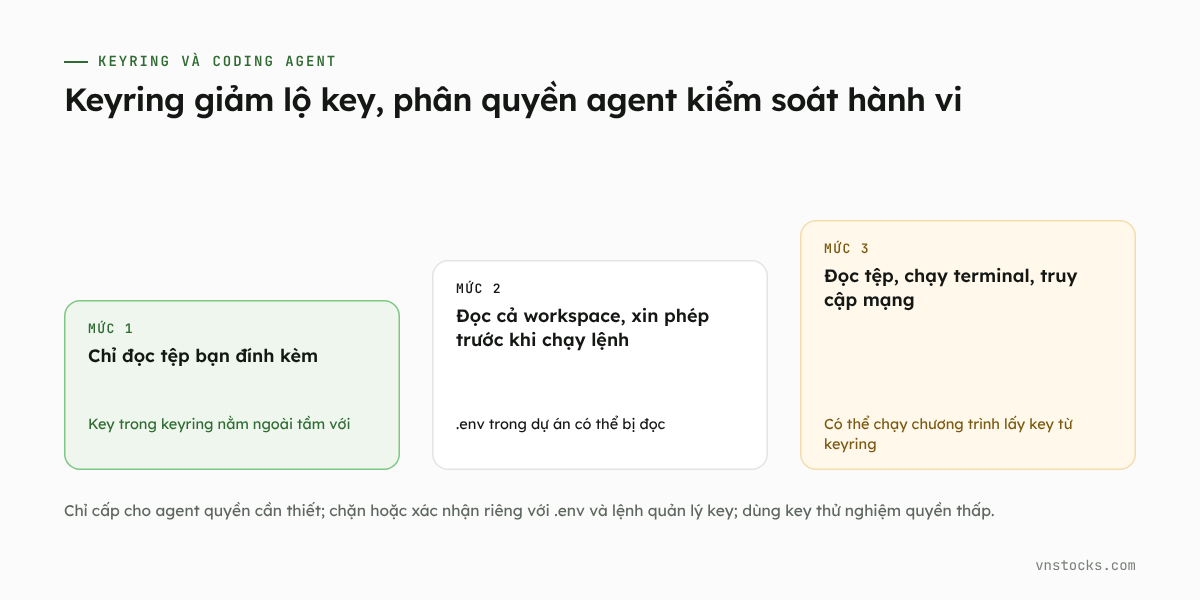 Keyring giảm lộ key, còn phân quyền agent kiểm soát hành vi
Ở mức thứ ba, agent có thể chạy chính chương trình đang biết cách lấy key từ keyring. Key không còn nằm lộ thiên trong dự án, nhưng vẫn có thể được một tiến trình đã được cấp quyền sử dụng.
Do đó, lớp bảo vệ đúng không phải “giấu key khỏi AI bằng mọi giá”, mà là chỉ cấp cho agent quyền cần thiết:
- Mở dự án lạ ở chế độ hạn chế trước khi cho phép chạy lệnh.
- Không duyệt hàng loạt mọi thao tác terminal hoặc truy cập mạng.
- Chặn hoặc yêu cầu xác nhận riêng đối với
.env, tệp cấu hình bí mật và lệnh quản lý key. - Dùng key riêng cho môi trường thử nghiệm, với quyền và hạn mức thấp hơn key đang dùng cho công việc thật.
- Thu hồi key ngay sau một phiên thử nghiệm ngắn nếu không còn cần thiết.
Keyring giúp giảm việc lộ key ngoài ý muốn. Phân quyền cho agent mới là lớp kiểm soát hành vi.
Chọn nơi lưu theo môi trường đang chạy
Không nên ép mọi tình huống dùng cùng một cách.
| Tình huống | Lựa chọn nên ưu tiên | Lý do |
|---|---|---|
| Máy cá nhân, Jupyter Notebook | Keyring | Key không nằm trong notebook hoặc thư mục dự án |
| Dự án dùng coding agent cục bộ | Keyring và giới hạn quyền agent | Giảm khả năng key bị đọc như một tệp thông thường |
| Máy chủ không có giao diện | Kho bí mật của nền tảng hoặc biến môi trường được nạp khi chạy | Key không cần nằm trong cây mã nguồn |
| Quy trình build và deploy tự động | Chức năng quản lý bí mật của nền tảng | Có thể giới hạn key theo từng môi trường và lần chạy |
| Bản thử nghiệm ngắn, máy được kiểm soát | .env với quyền tệp hạn chế | Dễ thiết lập, nhưng cần xóa khi xong |
| Máy dùng chung hoặc code không đáng tin | Không lưu key dài hạn | Tách môi trường hoặc dùng key ngắn hạn, quyền thấp |
Trên máy chủ, .env đôi khi vẫn là lựa chọn thực tế. Khi đó, hãy đặt tệp ngoài thư mục công khai, giới hạn quyền đọc, không sao lưu lẫn với mã nguồn và không để agent làm việc trong cùng phạm vi nếu không cần thiết.
Không đặt API key bí mật trong code chạy trên trình duyệt. Dù giá trị ban đầu đến từ .env, công cụ build có thể đưa nó vào phần mã gửi xuống máy người dùng. Key cần được giữ ở phía máy chủ hoặc trong môi trường cục bộ kiểm soát được.
Khi nghi ngờ key đã bị lộ
Xóa key khỏi tệp là chưa đủ. Nếu key từng xuất hiện trong Git, terminal, notebook, ảnh chụp hoặc cuộc trò chuyện với AI, hãy xem nó như một key đã bị lộ.
Thứ tự xử lý nên là:
- Thu hồi key cũ tại nơi đã cấp key.
- Tạo key mới với phạm vi vừa đủ.
- Cập nhật nơi lưu an toàn hơn, ưu tiên keyring trên máy cá nhân.
- Xóa key khỏi
.env, notebook, nhật ký và các bản sao không còn cần thiết. - Kiểm tra lịch sử sử dụng để phát hiện yêu cầu bất thường.
- Chỉ sau đó mới dọn lịch sử Git hoặc nội dung đã chia sẻ.
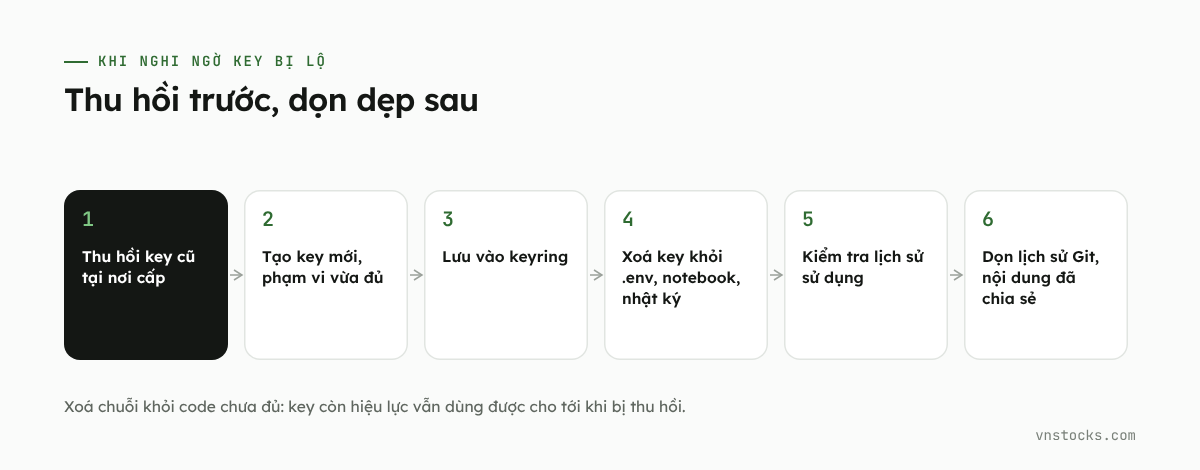 Thu hồi API key trước, dọn dẹp nội dung đã lộ sau
Thu hồi phải diễn ra trước vì một key còn hiệu lực vẫn có thể được sử dụng dù bạn đã xóa chuỗi đó khỏi phiên bản mới nhất của code.
OpenAI cũng khuyến nghị quản lý vòng đời của key: thay key định kỳ khi cần, thu hồi key cũ và tránh để key xuất hiện trong mã phía người dùng, kho mã hoặc nhật ký.
Câu hỏi thường gặp
Đã thêm .env vào .gitignore thì API key đã an toàn chưa?
Chưa đủ khi làm việc cùng coding agent. .gitignore chỉ ngăn Git đưa tệp .env vào commit; nó không ngăn coding agent hoặc các tiến trình đang chạy dưới tài khoản của bạn mở và đọc tệp văn bản trong thư mục dự án.
Python keyring lưu API key ở đâu trên macOS, Windows và Linux?
Thư viện keyring không tự giữ tệp văn bản trong dự án mà chuyển yêu cầu sang kho khóa của hệ điều hành: Keychain trên macOS, Credential Locker trên Windows và Secret Service hoặc KWallet trên các bản phân phối Linux có giao diện.
Nếu vừa lưu key trong keyring vừa có biến môi trường cùng tên thì Vnstock dùng khóa nào?
Khi chạy, vnstock thế hệ 6 kiểm tra theo thứ tự: biến môi trường của tiến trình → tệp .env ở thư mục hiện tại → keyring. Vì vậy, nếu bạn đã đổi khóa mới trong keyring nhưng chương trình vẫn nhận khóa cũ, hãy kiểm tra xem biến môi trường hoặc .env có đang ghi đè hay không.
Điều cần nhớ
.env tách key khỏi code, nhưng không tách key khỏi workspace. .gitignore ngăn Git theo dõi tệp, nhưng không ngăn coding agent hoặc tiến trình cùng tài khoản đọc tệp.
Keyring đưa key ra khỏi dự án và giao việc lưu giữ cho kho khóa của hệ điều hành. Đây là lựa chọn Vnstock ưu tiên trên máy cá nhân vì nó giảm những lần key bị nhìn thấy ngoài ý muốn. Trên máy chủ và quy trình tự động, biến môi trường hoặc kho bí mật của nền tảng phù hợp hơn.
Không có nơi lưu nào thay thế được việc giới hạn quyền, dùng key có phạm vi vừa đủ và thu hồi key khi nghi ngờ bị lộ. Mục tiêu thực tế không phải làm cho key “không ai có thể đọc”, mà là chỉ để đúng chương trình đọc nó vào đúng lúc cần thiết.
Vnstock là hệ sinh thái tự động hoá cá nhân trong nghiên cứu đầu tư, chạy trên máy của bạn. Vnstock cấp quyền dùng phần mềm, không bán dữ liệu; dữ liệu có sẵn và chính xác tới đâu là do nguồn. Nội dung phục vụ nghiên cứu và tham khảo, không phải khuyến nghị đầu tư.
Tài liệu: vnstocks.com · GitHub: github.com/vnstock-hq